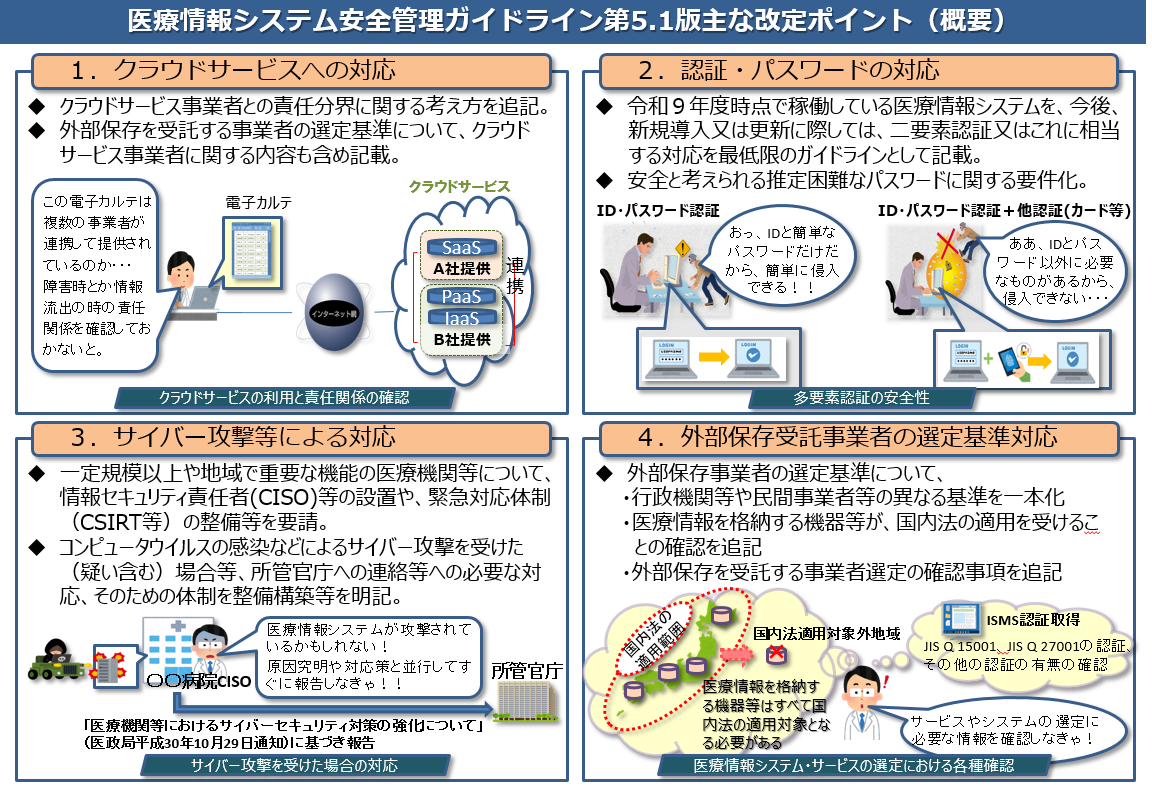
相次ぐサイバー攻撃によって電子カルテが暗号化され、診療停止に追い込まれる医療機関が後を絶ちません。厚生労働省が定める「医療情報システムの安全管理に関するガイドライン」は、単なる技術指針の枠を超え、今や病院経営の根幹を揺るがす重大な法的・実務的責任の基準として運用されています。地域医療を麻痺させるランサムウェアの脅威に対し、現場は何を遵守し、どこまで対策を講じるべきなのでしょうか。
形骸化したチェックシートの提出や「ベンダー任せ」の運用が招いたインシデントの教訓から、国は立入検査での確認項目強化や診療報酬との連動など、実効性を問う厳しい姿勢へと舵を切りました。本稿では、医療法人が直面するサイバーセキュリティの最新動向を総点検し、現場が抱える構造的なリスクと取るべき具体的な防衛策を浮き彫りにします。
📌 【この記事の重要ポイントまとめ】
- 要点1:最新の安全管理ガイドラインは「経営管理」「企画管理」「システム運用」に体系化され、経営陣の直接責任とガバナンス体制の構築が必須要件となった。
- 要点2:委託先保守回線(VPN)の脆弱性を突いた侵入被害を受け、サプライチェーン管理の徹底とオフラインバックアップの確保が義務的基準へ昇格。
- 要点3:形骸的なルール策定にとどまらず、医療法第25条立入検査やBCP(事業継続計画)の実効性訓練までを包括した実践的対応が組織防衛の生命線となる。
【2026年最新】医療情報システムの安全管理に関するガイドラインの全貌と決定的な変更点
厚生労働省、総務省、経済産業省が連携して改定を重ねる「医療情報システムの安全管理に関するガイドライン」は、旧来の技術的マニュアルから「医療機関の経営ガバナンス文書」へと性格を大きく変容させました。かつての第5版までの単一的な構成から、対象読者を明確に切り分けた「概説編」「経営管理編」「企画管理編」「システム運用編」の4分冊体制へと再編された背景には、セキュリティ不備を「IT担当者だけの問題」として放置してきた医療界の体質への強い危機感があります。
公式発表資料および関係省庁の通達によると、現在特に重視されているのはゼロトラスト思考を前提とした境界防御の見直しと委託先を含めたサプライチェーン・セキュリティの可視化です。院内ネットワークと外部インターネットを単にファイアウォールで遮断する「境界型防御」は、リモート保守回線やクラウドサービスの普及によって完全に崩壊しました。侵入されることを前提とし、内部ネットワークでのラテラルムーブメント(横展開)をいかに遮断するか、そして万が一の暗号化時にいかにカルテデータを復元できるかが厳格に問われています。
さらに、医療機関に対する指導体制も強化の一途をたどっています。都道府県による医療法第25条第1項に基づく立入検査において、サイバーセキュリティの確保状況は重点確認項目に位置づけられており、ガイドラインへの不適合はもはや単なる「努力義務違反」ではなく、是正命令や診療体制の制限に直結しかねないリスク要因となっています。
現場が直面する格差とリスク|主要項目比較データ
ガイドラインが求める要求水準と、規模別の医療機関が抱える現場実態には深刻な乖離が生じています。厚生労働省の調査データや報道各社の取材データを基に、ガイドラインの主要要求事項と医療機関の対応状況を構造化しました。
| 安全管理の要求項目 | 最新ガイドラインの具体的基準 | 医療機関の平均的対応実態 | 専門家によるリスク評価 |
|---|---|---|---|
| 保守用リモート回線(VPN管理) | 多要素認証(MFA)の導入、脆弱性パッチの即時適用、不要な常時接続の停止 | 中小病院の約40%でID・パスワードのみの単要素認証や機器放置が散見 | 最重要侵入経路。放置は致命的な攻撃を招く主因 |
| バックアップ体制(BCP) | ネットワークから物理的・論理的に切り離されたオフラインバックアップの保持 | 同一ネットワーク内での自動同期にとどまり、同時暗号化される事例が多発 | カルテ全消失による診療停止(数週間〜数カ月)の直結要因 |
| サプライチェーン管理 | 事業者向けチェックリストの回収・確認、安全管理仕様書の締結 | 「業者任せ」の文化が根強く、委託先の下請け体制まで把握できず | 中小ベンダーの管理不備を通じた間接攻撃のリスク大 |
| インシデント訓練・教育 | 年1回以上の全職員向け研修、システム停止を想定した机上演習の実施 | 形骸的なeラーニングの受講のみで、紙カルテへの切り替え訓練は未実施が多数 | 初動対応の遅延により救急受入停止や被害拡大の危険 |
【実態検証】医療現場と情シス担当者の生の声で見えた過酷な現実
地方自治体病院や民間の総合病院を取材すると、華やかな「医療DX」の旗振りの裏で、疲弊しきった情報システム担当者と無理解な経営陣との深い溝が浮かび上がります。
ある200床規模の地方総合病院で唯一のIT専任者を務める職員は、報道各社の取材や専門誌の手記で語られる通りの過酷な実態を次のように吐露します。
「経営会議でセキュリティ機器の更新やEDR(侵入検知・対処システム)の導入費用として年間数百万円規模の予算を申請しても、『それで新しい医療機器が買えるのか』『セキュリティは1円の診療報酬も生まない』と一蹴されてきました。結果として残されたのは、サポート切れ間近のVPN装置と、パスワード変更すらされていない保守業者用のポートです。万が一攻撃されたら、全責任が私一人に降ってくる恐怖と毎日戦っています」
SNSや匿名掲示板、医療従事者のコミュニティでも、「院長の個人PCが院内LANに無防備に接続されている」「医師が私物USBメモリで学会用データを持ち出している」といった現場規律の緩さを嘆く声が後を絶ちません。システム構築を外部業者に全面委託しているクリニックでは、ガイドラインのチェックリストを「業者が『大丈夫です』と言って印鑑を押して持ってきたからそのまま提出した」という危険な実態が日常茶飯事となっています。制度の厳格化に対し、人的・資金的リソースが致命的に不足している医療現場の構造疲弊は極限に達しています。
一般に知られていない盲点とネットの誤解|3つのセキュリティ神話を解体する
医療情報システムのセキュリティに関して、医療現場や一部の経営者の間には根拠のない思い込みが存在します。安全管理ガイドラインを正しく理解し、現実の脅威から病院を守るためには、これらの神話を完全に払拭しなければなりません。
誤解1:「院内ネットワークは閉域網だからインターネットから攻撃されない」
医療従事者の間で最も根強く残る誤解が「外部と遮断されているから安全」という神話です。しかし、現代の電子カルテシステムは、医薬品データベースの更新、検査会社とのデータ連携、外部画像読影、そして機器メーカーによるリモートメンテナンス用VPN回線など、無数の「外部との接続口」を抱えています。攻撃者はインターネット側から無防備な保守端末や脆弱性のある通信機器を踏み台にして内部へ侵入します。「完全な閉域」などは現代の医療環境において存在しません。
誤解2:「日次バックアップを取っているからデータは復旧できる」
「毎晩バックアップを保存しているから安心だ」という主張も、近年の標的型ランサムウェアの前では無力です。近年のランサムウェア攻撃者は、ネットワーク内に侵入した後、数週間から数カ月にわたって潜伏調査を行い、接続されているバックアップサーバーを特定してバックアップデータそのものを暗号化または削除した上で本丸のカルテを攻撃します。物理的・論理的に切り離された「オフラインバックアップ」や、書き換え不能なイミュータブルストレージを備えていなければ、バックアップとしての価値を持ちません。
誤解3:「セキュリティ事故の責任はすべて保守ベンダーにある」
多くの病院経営者が陥りがちなのが「高い保守費用を払っているのだから、漏洩や停止の責任はベンダーが負うべきだ」という他罰的な思考です。しかし、医療法および安全管理ガイドラインにおいて、患者情報の保護と安全管理措置の最終責任は医療機関の管理者(理事長・院長)にあると明記されています。ベンダーの選定、適切な契約締結、委託先監査を怠っていた場合、医療機関側が安全配慮義務違反として民事上の損害賠償責任を問われるだけでなく、社会的信用の完全失墜を招くことになります。
【プロの結論】組織心理と医療倫理から紐解くサイバーセキュリティの本質
医療機関におけるセキュリティ事故の根本原因を追究すると、単なる技術的欠陥ではなく、医療機関特有の組織力学と心理的要因に行き当たります。
医療現場の組織風土を社会学・組織心理学の観点から分析すると、そこには「人命救助至上主義の陰にあるITガバナンスの形骸化」と「医師と事務部門の権力格差」が存在します。緊急時に患者の命を救うため、パスワードの使い回しや共用IDの利用、セキュリティ制限の解除といった「現場の利便性」が最優先されてきた歴史があります。しかし、サイバー攻撃によって電子カルテが全面停止すれば、手術の延期、救急搬送の拒否、誤投薬リスクの増大など、結果としてより多くの人命が直接的な危機に晒されることになります。
セキュリティを「医療の効率を落とす足かせ」と捉える認知の歪みを正し、「無菌手術室を維持する感染対策と全く同じレベルの医療安全措置」として再定義できるかどうかが、組織存続の分岐点です。手洗いや消毒を怠ることが医療事故につながるのと同様に、セキュリティパッチの放置や脆弱なパスワードの運用は、重大な医療過誤を引き起こす引き金となります。
組織が直ちに見直すべき「実施優先度」の判断基準
全方位の対策を一気に進めるリソースがない場合、以下の基準に照らして優先順位を設定することが現実的かつ効果的です。
- 最優先で即日実施すべき組織:リモート保守機器(SSL-VPN等)のログ確認とファームウェア更新が未完了、かつバックアップが常時LANに接続されている病院。直ちに回線を点検し、オフライン退避を実施してください。
- 計画的投資を急ぐべき組織:職員向けセキュリティ研修を1年以上未実施で、紙カルテ運用へのBCPマニュアルが存在しない施設。机上演習を通じた初動フローの策定が急務です。
- 維持・改善フェーズにある組織:多要素認証を導入済みで、定期的な委託先監査を行っている施設。ゼロトラストアーキテクチャの段階的導入と、外部専門家によるペネトレーションテスト(疑似侵入訓練)の受診を推奨します。
【医療 情報 システム の 安全 管理 に関する ガイドライン】に関するよくある質問(FAQ)
Q1:無床の小規模クリニックでも大規模病院と同じ厳格な対策が求められますか?
A1:小規模施設向けに「小規模医療機関向け手引き」やチェックリストが用意されており、組織規模に応じた段階的な対策が認められています。ただし、マイナ保険証対応のオンライン資格確認端末や電子処方箋の導入などにより、小規模であっても外部と接続している点は同じです。VPN機器の適切な管理や多要素認証の導入、バックアップの確保など、基本的な防衛義務は規模を問わず不可欠です。
Q2:医療機関がサイバー攻撃を受けた場合、公的機関への報告義務はありますか?
A2:はい、重大な報告義務が存在します。医療情報システムの停止や個人情報の漏洩・暗号化が発生、またはそのおそれがある場合、ガイドラインの定めに基づき、管轄の保健所や厚生労働省、個人情報保護委員会への速やかな初動報告が義務づけられています。また、警察への早期相談と公表基準の事前策定が求められます。
Q3:ガイドラインに違反した場合、法的な罰則やペナルティは課されますか?
A3:ガイドラインそのものに直接的な刑事罰は規定されていませんが、医療法第25条に基づく立入検査での改善命令に従わない場合、医療法上の罰則や開設許可の取り消し等の処分対象になり得ます。また、診療報酬上の「医療DX推進体制整備加算」などの施設基準を満たせなくなる経済的ペナルティや、患者からの集団損害賠償訴訟、レピュテーションの失墜による経営破綻など、違反に伴う実質的な制裁は極めて重篤です。
まとめ:今後の動向と失敗しないための判断基準
医療情報システムの安全管理に関するガイドラインは、急速に進化する医療DXと巧妙化するサイバー犯罪の狭間で、常にアップデートを余儀なくされています。電子カルテ情報の全国共有や生成AIの臨床支援利用が進む今後、サイバーリスクの対象領域はシステム部門から病棟の末端機器、さらには患者のスマートデバイスにまで拡大していくことが確実です。
組織防衛に成功する医療機関と、甚大な被害を出して社会的責任を追及される医療機関の差は、「セキュリティをITベンダー任せのコストと見るか、病院経営を根底から支える医療安全投資と捉えるか」という経営陣の覚悟の違いに他なりません。形だけのチェックシート提出に終始する欺瞞を捨て、現場の実態に即したオフラインバックアップの確立、保守回線の総点検、そして全職員を巻き込んだ訓練へと即座に行動を移すことが求められています。 (出典: 医療 情報 システム の 安全 管理 に関する ガイドライン(Yahoo!ニュース))
